
YAZILIM GELİŞTİRME
Müşteri Portalında Yetki ve Veri Görünürlüğü
Müşteri portalında kullanıcı, kurum, kayıt ve işlem yetkilerini tanımlayın. Rol matrisi, dosya erişimi ve kurumlar arası veri izolasyonu testlerini inceleyin.
İçindekiler
- 01Her istekte kullanıcı, kurum, kayıt ve işlemi birlikte değerlendirin
- 02Rol matrisini somut işlemlerle hazırlayın
- 03Arayüzde gizlenen düğmenin arkasını da koruyun
- 04Dosya, bağlantı ve rapor erişimini kayıtla ilişkilendirin
- 05Üyelik ve rol değişikliğinin ne zaman etkili olacağını tanımlayın
- 06Yetkisiz senaryoları kabul testine ekleyin
- 07Yetki matrisini gereksinim ve kabul belgesine taşıyın
- ✓Kontrol listesi
- ?Sık sorulan sorular
- ↗Kaynaklar
Müşteri portalında oturum açan kişinin kim olduğunu bilmek, hangi kayıtları görebileceğini belirlemez. Aynı kurumda çalışan iki kişinin bile dosya indirme, sipariş onaylama ve kullanıcı davet etme yetkileri farklı olabilir. Tasarım, rol adlarından başlayıp kayıt ve işlem düzeyine inmelidir.
Aşağıdaki rol matrisi kurgusal bir kurumsal portal içindir. Hazır bir güvenlik sertifikası veya her işletme için uygulanacak tek politika değildir. Gerçek iş akışlarını ve kurum ilişkilerini belgeleyerek yetkileri sunucu tarafında doğrulanabilir kurallara dönüştürün.
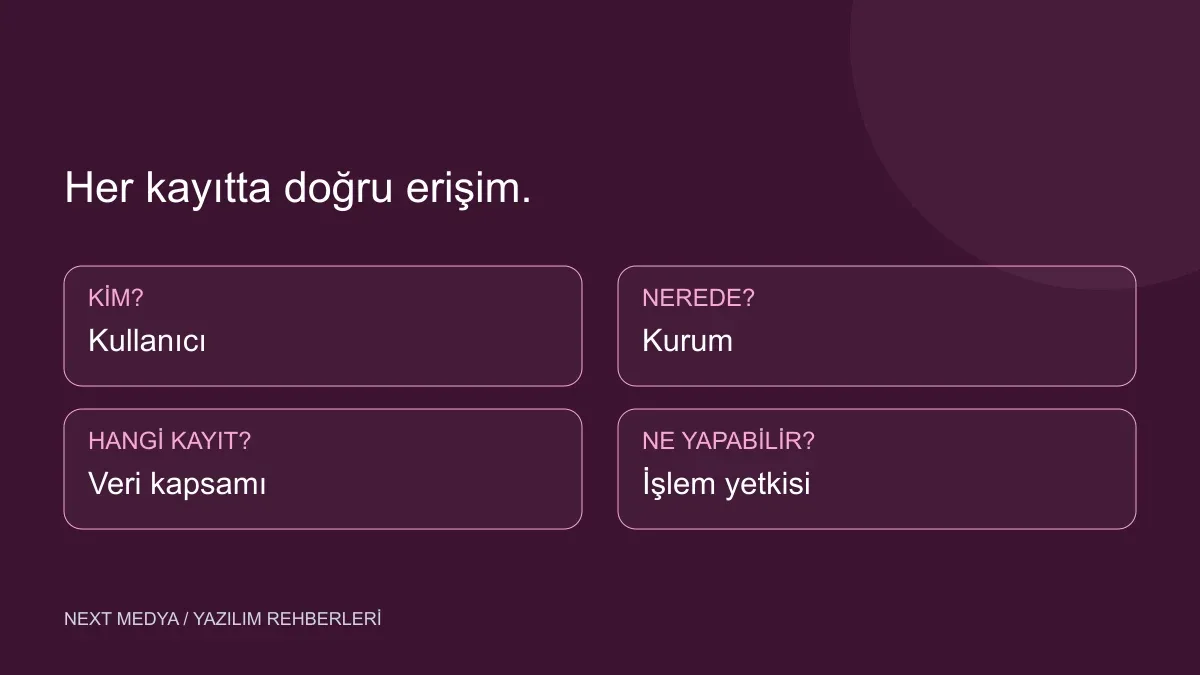
Her istekte kullanıcı, kurum, kayıt ve işlemi birlikte değerlendirin
Bir siparişi görmek isteyen kullanıcı hangi kurum adına çalışıyor, sipariş hangi kuruma ait ve bu kişinin o siparişi görüntüleme yetkisi var mı? Bu sorular yalnızca giriş ekranında cevaplanamaz. İstenen kayda ve yapılacak işleme göre değerlendirme gerekir.
Bir kişinin birden fazla kurumda görevi varsa aktif kurum seçiminin nasıl doğrulandığını belirleyin. Tarayıcıdan gönderilen kurum kimliği tek başına erişim kanıtı değildir. Davet, üyelikten çıkarma ve rol değişikliği bu ilişkinin yaşam döngüsüne dahil edilmelidir.
Rol matrisini somut işlemlerle hazırlayın
“Yönetici” ve “kullanıcı” etiketleri yerine erişilecek veri ve yapılabilecek işlemleri yazın. Aynı rol içinde kayıt sahibine göre değişen koşullar varsa matriste belirtin. Destek ekibinin müşteri adına yaptığı işlemler ayrıca sınırlandırılmalıdır.
| İşlem | Kurum yöneticisi | Kurum çalışanı | Destek görevlisi |
|---|---|---|---|
| Kurum siparişlerini görme | Kendi kurumu | Atandığı kayıtlar | Yetkilendirilen destek kapsamı |
| Sipariş onaylama | Tanımlı onay limitiyle | Yok | Yok |
| Dosya indirme | Yetkili kayıtlar | Atandığı kayıtlar | Ayrıca izin verilen kayıtlar |
| Üye davet etme | Kendi kurumuna, tanımlı rollerle | Yok | Yok |
| Kurumlar arası aktarım | Ayrı kontrollü süreç | Yok | Ayrı kontrollü süreç |
Arayüzde gizlenen düğmenin arkasını da koruyun
OWASP, en az yetki verilmesini, açık izin yoksa erişimin reddedilmesini ve her istekte izin kontrolünü önerir. Menüde bir düğmeyi gizlemek kullanım deneyimini düzenler; aynı işlemin API üzerinden çağrılmasını tek başına engellemez.
Listeleme, tek kayıt okuma, düzenleme, toplu işlem ve dışa aktarma yollarını aynı politika kapsamında ele alın. Bir siparişe erişemeyen kullanıcının o siparişi arama sonucu, rapor toplamı veya dosya bağlantısı üzerinden öğrenip öğrenemediğini de sınayın. Projenin kullandığı önbellek ve arama sistemi bu incelemeye dahil olsun.
Dosya, bağlantı ve rapor erişimini kayıtla ilişkilendirin
Bir dosyanın tahmin edilmesi zor adrese sahip olması yetkilendirme yerine geçmez. İndirme isteğinin ilgili kayıt yetkisini denetlemesini veya erişimin süre ve kapsamla sınırlandığı uygun bir mekanizma kullanmasını sağlayın. Paylaşılan bağlantının süresi ve iptal davranışı tasarımda açıklansın.
Rapor dışa aktarımları ve arka planda hazırlanan dosyalar için de aynı kurum sınırı korunmalıdır. Kullanıcının rolü rapor hazırlanırken değişirse dosyanın teslim anında nasıl kontrol edileceğini belirleyin. Bildirim metinlerinin yetkisiz kişiye kayıt içeriği taşımamasına dikkat edin.
Üyelik ve rol değişikliğinin ne zaman etkili olacağını tanımlayın
İşten ayrılan çalışan veya yanlışlıkla davet edilen kişi için üyeliği kaldırma akışı bulunmalıdır. Oturum, erişim anahtarı ve önbellekteki izinlerin ne zaman geçersizleşeceğini yazın. Politika değişirken açık kalan bir sekmeden kritik işlem yapılıp yapılamadığını test edin.
Yetki değişikliği kaydında kim, hangi kapsamı, ne zaman değiştirdi bilgisi bulunabilir. Gereksiz kişisel veriyi kayda taşımadan olay takibi yapın. Destek erişimi geçici veriliyorsa başlangıç, bitiş ve inceleme sorumlusu belli olsun.
Yetkisiz senaryoları kabul testine ekleyin
Yetkili kişinin işlem yapabildiğini görmek yeterli değildir. En az iki farklı kurum ve farklı yetki seviyeleriyle hazırlanmış kurgu test verisi kullanın. Testteki kullanıcıların gerçekten farklı kurumlara bağlı olduğunu doğrulayın.
| Senaryo | Beklenen sonuç | Ek kontrol |
|---|---|---|
| Kurum A kullanıcısı B kaydını ister | Kayıt içeriği verilmez | Dosya ve alt kayıtlar da korunur |
| Çalışan onay API’sini çağırır | İşlem reddedilir | Sipariş durumu değişmez |
| Üyeliği kaldırılan kişi eski oturumla işlem yapar | Tanımlı politika uygulanır | Oturum ve önbellek birlikte kontrol edilir |
| Kullanıcı rapor filtresini değiştirir | Kurum sınırı korunur | Toplamlar ve indirme dosyası incelenir |
Yetki matrisini gereksinim ve kabul belgesine taşıyın
Gereksinim analizi rehberi ile rolleri ve istisnaları belgeleyin; kabul testleri içinde olumsuz senaryoları çalıştırın. Portal başka sistemlerden veri alıyorsa API entegrasyonu kapsamını aynı sınırlarla değerlendirin.
UYGULAMA ÖZETİ
Uygulamaya geçmeden önce kontrol edin
Politika
- Kullanıcı, kurum, kayıt ve işlem ilişkisi tanımlı.
- Dosya, rapor ve destek erişimleri matrise dahil.
Doğrulama
- Farklı kurumlarla erişim testleri hazırlanmış.
- Üyelik kaldırma ve rol değişikliği davranışı sınanmış.
SSS
Sık sorulan sorular
Giriş yapmak veri erişimi için yeterli mi?
Hayır. Kimlik doğrulama kişinin kimliğini; yetkilendirme ise belirli bir kayıt üzerinde hangi işlemi yapabileceğini belirler. Her iki kontrol de gereklidir.
Sadece rol kontrolü kullanılabilir mi?
Basit akışlarda rol önemli bir başlangıçtır. Ancak kuruma, kayıt sahibine, atamaya veya onay limitine bağlı koşullar varsa bunlar da erişim kararına katılmalıdır.
Müşteri yöneticisi tüm müşterilerin verisini görmeli mi?
Bu örnekte kurum yöneticisinin kapsamı kendi kurumudur. Daha geniş erişim gerektiren ayrı bir iş rolü varsa kapsamı, gerekçesi ve testleri açıkça tanımlanmalıdır.
BİRİNCİL KAYNAKLAR
Kaynaklar ve İleri Okuma
- OWASP: yetkilendirme kontrolü (yeni sekmede açılır)
En az yetki, varsayılan ret ve her istekte erişim doğrulaması için teknik kaynak.
YAZAR
Next Medya Strateji ve Teknoloji Ekibi
Web ve yazılım projeleri
Web ve yazılım kararlarını kapsam, içerik, teknik gereksinimler ve işletme süreçleriyle birlikte ele alan Next Medya ekibi. Rehberlerdeki tablolar ve senaryolar karar yöntemini açıklamak için hazırlanmış temsili örneklerdir.
İLGİLİ HİZMET
Müşteri Portalı GeliştirmeÖzel Yazılım GeliştirmeCRM ve İş SüreçleriSONRAKİ OKUMA
İlgili diğer analizler
YAZILIM GELİŞTİRME
Web Formundan CRM’e Nitelikli Talep Akışı
Web formu ve CRM arasında alan eşleme, mükerrer kayıt, talep sahibi ve satış aşamalarını planlayın. Kesinti ve tekrar durumları için kontrol listesi kullanın.
Okumaya devam edinYAZILIM GELİŞTİRME
Ürün Konfigüratöründe Seçenek ve Fiyat Kuralları
Ürün konfigüratöründe uyumsuz seçenekleri, üretim kısıtlarını, fiyat sürümünü ve teklif onayını tasarlayın. Temsili örnek ve kabul matrisiyle kapsamı belirleyin.
Okumaya devam edinPortalınızın rol ve veri erişim kapsamını planlayalım
Mevcut sistemlerinizi, iş akışınızı ve açık sorularınızı paylaşın; geliştirme kapsamını birlikte değerlendirelim.
Projenizi görüşelim